Apple Retter Sårbarhed i iPhone og iPad
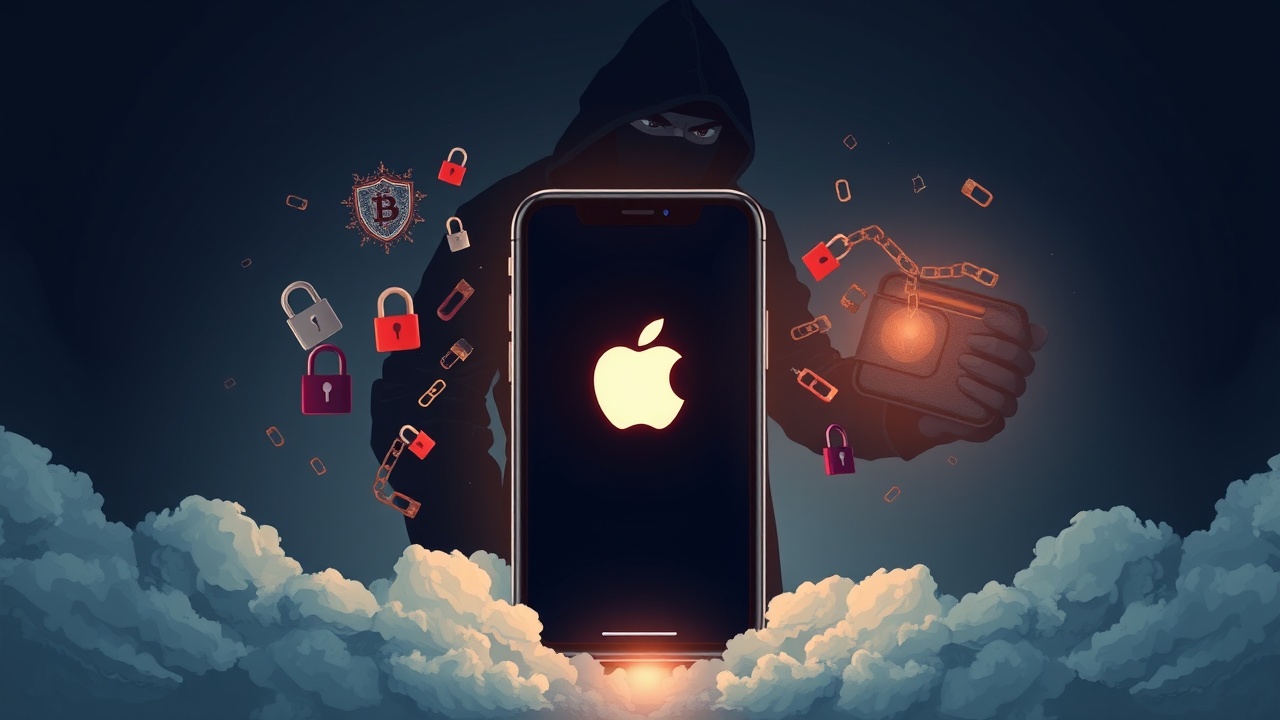
Apple har rettet en sårbarhed i iPhone og iPad, som muligvis allerede er blevet udnyttet i højt målrettede angreb. Dette har fået forskere inden for blockchain-sikkerhed til at advare kryptovaluta-brugere om at opdatere deres berørte enheder.
Sårbarhed Detaljer
Den 28. september meddelte Apple, at CVE-2026-86950 påvirker CoreGraphics og kan tillade vilkårlig kodeeksekvering, når en enhed behandler en ondsindet udformet fil. Fejlen blev rettet i iOS 26.7.1 og iPadOS 26.7.1 gennem forbedret grænsekontrol.
“Vi er opmærksomme på en rapport, der indikerer, at sårbarheden måske er blevet udnyttet i et ekstremt sofistikeret angreb mod specifikt målrettede personer, der bruger iOS-versioner udgivet før iOS 27.” – Apple
Apple krediterede Meta Product Security for at have rapporteret problemet. SlowMist, et blockchain-sikkerhedsfirma, advarede om, at den kritiske Apple-opdatering sandsynligvis retter en zero-day-sårbarhed, der aktivt udnyttes til at tømme kryptovaluta-tegnebøger.
Risiko for Kryptovaluta-Brugere
SlowMist’s Chief Information Security Officer (CISO), 23pds, udtalte, at opdateringen var særligt relevant for kryptovaluta-ejere, da forskere for nylig har sporet iOS-angreb, der kan nå følsomme tegnebøger. Dog har firmaet ikke offentligt demonstreret, at CVE-2026-86950 var den sårbarhed, der blev brugt i tidligere kryptovaluta-hændelser.
CVE-2026-86950 er en out-of-bounds write-sårbarhed i CoreGraphics, det Apple-rammeværk, der håndterer og gengiver grafisk indhold. Apple forklarede, at behandling af en ondsindet udformet fil kan resultere i vilkårlig kodeeksekvering.
Angreb og Sikkerhed
Virksomheden har ikke beskrevet filformatet, der blev brugt i kendte angreb, identificeret målene eller afsløret, hvordan angriberne leverede det ondsindede indhold. Rådgivningen nævner ikke angrebene i forbindelse med en bestemt hackinggruppe eller økonomisk motiveret operation.
Berørte enheder inkluderer iPhone 11 og senere modeller samt understøttede iPad Pro, iPad Air, iPad og iPad mini-modeller, der stadig kører iOS 26 eller iPadOS 26-grenen. Apples nuværende sikkerhedsudgivelsesliste viser iOS 27.0.1 og iPadOS 27.0.1 som de nyeste udgivelser for understøttede nyere enheder.
Advarsler fra Sikkerhedsfirmaer
SlowMist advarede om, at nylige iOS-udnyttelsesaktiviteter havde målrettet følsomme tegnebøger. En nylig sag involverede FomoPeek, en iOS-applikation, der blev undersøgt efter rapporter om kryptovaluta-tab og eksponering af private nøgler.
“Forskere, der undersøgte FomoPeek-versionerne 1.1 og 1.2, fandt kode designet til at udnytte flere iOS-versioner, undslippe Apples applikationssandkasse og få adgang til information, der normalt er isoleret fra andre apps.”
Binance rådede brugere, der havde installeret berørte versioner af FomoPeek, til at fjerne applikationen, opdatere iOS og flytte selvopbevarede kryptovalutaer til en ny tegnebog genereret på en ren enhed, hvis følsomme legitimationsoplysninger måtte være blevet eksponeret.
Afsluttende Bemærkninger
Apples offentliggørelse fastslår to kernefakta: CVE-2026-86950 kan føre til vilkårlig kodeeksekvering, og virksomheden modtog en rapport om, at fejlen muligvis er blevet udnyttet mod målrettede personer før iOS 27. Rådgivningen nævner ikke kryptovaluta, digitale tegnebøger, seed-sætninger eller private nøgler.
Apple har ikke afsløret identiteten af nogen ofre eller givet et monetært tab forbundet med fejlen. SlowMist’s advarsel tilføjer kryptospecifik kontekst, men fastslår ikke, at CVE-2026-86950 selv var udnyttelsen, der var ansvarlig for noget kendt kryptovaluta-tab.